強いパスワードは「長さ・ランダムさ・使い回さないこと」から
サービスごとに異なる、推測しにくい長いパスワードを作り、パスワードマネージャーで保管します。名前・誕生日・連番や、公開されている例文をそのまま使わないでください。長さだけで安全性が決まるわけではなく、フィッシングや端末の侵害には別の対策が必要です。
パスワード生成ツールでは8〜64文字を選べます。初期値は16文字です。利用先が許すなら長めにし、記号などの入力条件を確認して生成します。生成された値は記事やスクリーンショットに掲載せず、利用先と自分の管理先だけに保存してください。
NISTの文字数基準をどう読むか
NIST SP 800-63B-4は、認証システムを実装する側の基準です。パスワードだけで認証する場合は最低15文字、多要素認証の一部としてのみ用いる場合は8文字以上まで最低長を下げることを許容しています。「8文字なら誰にとっても安全」という意味ではありません。
同基準は、文字種を組み合わせる規則の強制や、漏えいの証拠がない状態での定期的な変更も求めていません。文字を複雑にするだけでなく、漏えい済み・よく使われる値を避けることが大切です。サービス固有の入力規則がある場合は、それに合わせます。
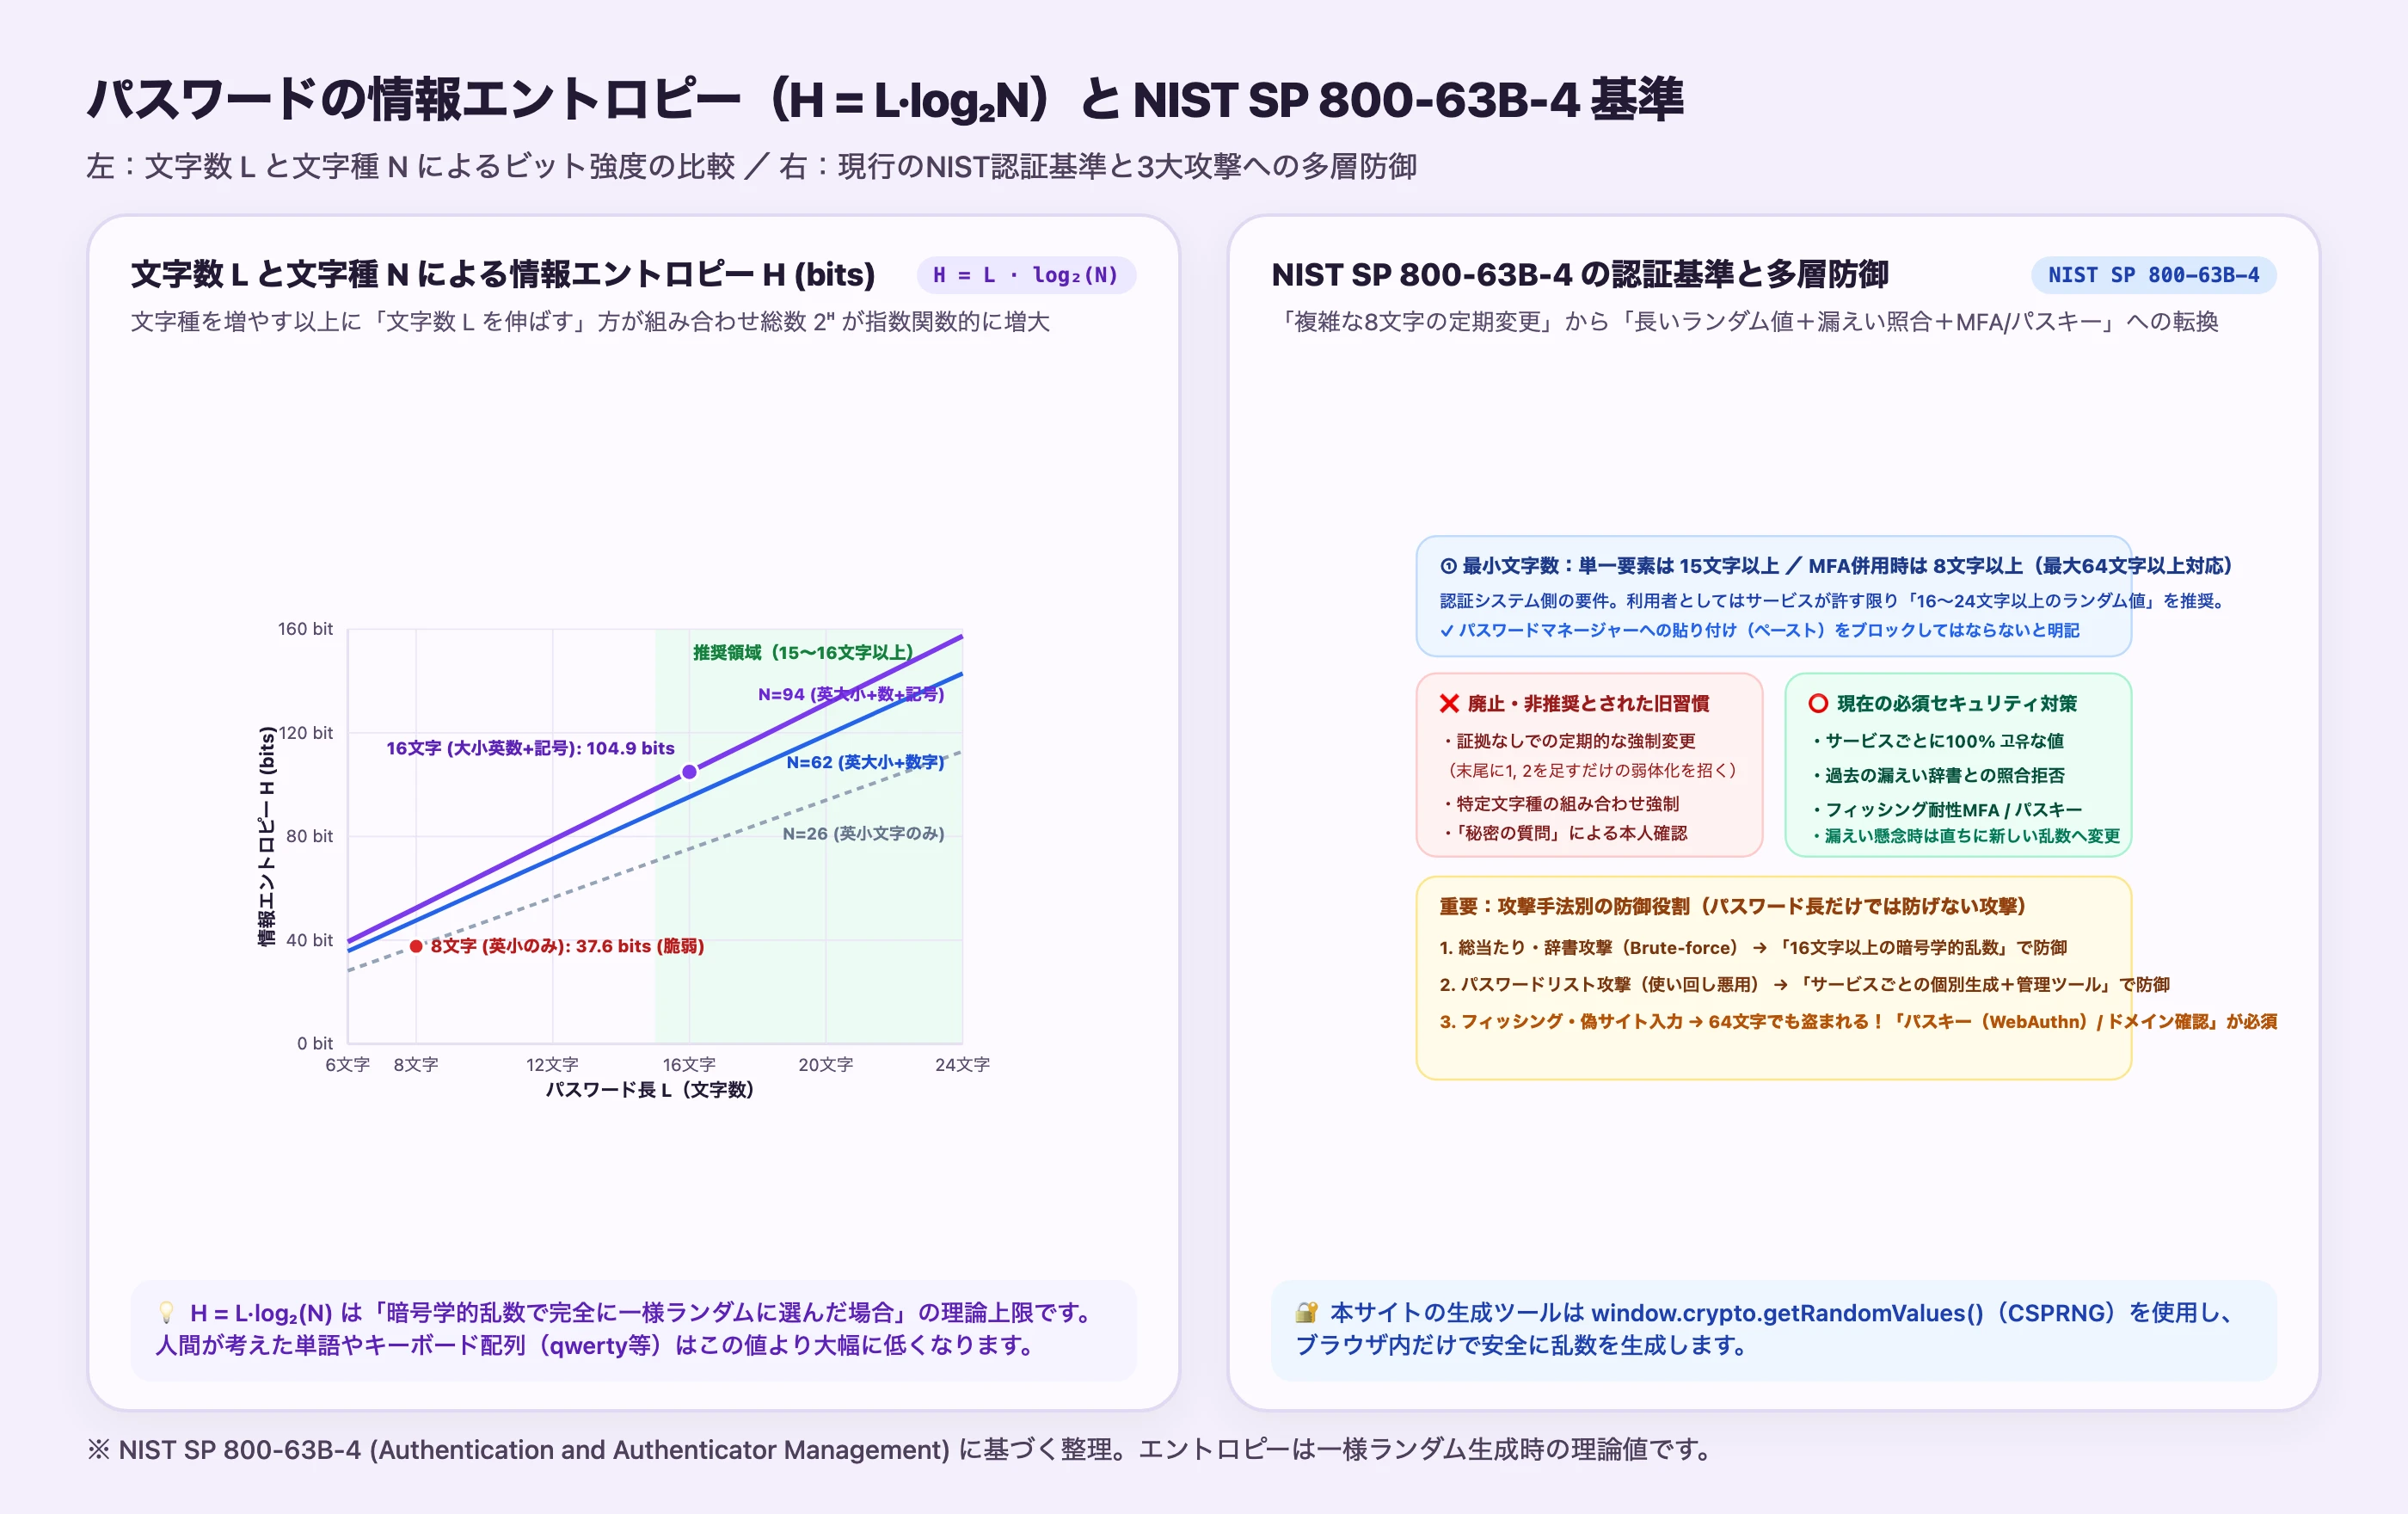
パスワードの情報エントロピー(探索空間ビット数)早見表
暗号論的擬似乱数生成器(ブラウザ標準の crypto.getRandomValues())で各文字を独立・一様に選んだ場合、候補空間の大きさを表す情報エントロピー H(単位:bit)は次の式で計算されます。
ここで L は文字数、N は候補となる文字集合のサイズです。文字種を増やす(N を大きくする)以上に、文字数 L を伸ばすことが探索空間 2H を指数関数的に広げることが分かります(※エントロピーは一様乱数生成時の理論上の探索空間サイズであり、解読時間を保証するものではありません)。
| 文字集合(候補数 N) | 1文字あたり log₂(N) | 8文字 (L=8) | 12文字 (L=12) | 16文字 (L=16) | 20文字 (L=20) | 24文字 (L=24) |
|---|---|---|---|---|---|---|
| 数字のみ (0–9, N=10) | 3.32 bit/文字 | 26.6 bit | 39.9 bit | 53.2 bit | 66.4 bit | 79.7 bit |
| 英小文字のみ (a–z, N=26) | 4.70 bit/文字 | 37.6 bit | 56.4 bit | 75.2 bit | 94.0 bit | 112.8 bit |
| 英大小+数字 (N=62) | 5.95 bit/文字 | 47.6 bit | 71.5 bit | 95.3 bit | 119.1 bit | 142.9 bit |
| 英大小+数字+記号 (N=94) | 6.55 bit/文字 | 52.4 bit | 78.7 bit | 104.9 bit | 131.1 bit | 157.3 bit |
NIST SP 800-63B-4 における主な要件の整理
| 項目 | 従来の古い慣行(非推奨) | NIST SP 800-63B-4 の指針 |
|---|---|---|
| 最小文字数 | 短い固定長(6〜8文字など) | 単一要素認証は15文字以上、MFA併用時は8文字以上 |
| 最大文字数の許容 | 12〜16文字で入力を制限する | 64文字以上の入力を許容し、長いパスフレーズや管理ツールの貼付を妨げない |
| 文字種の強制ルール | 「記号・数字・大文字を必ず1つずつ」を強制 | 複雑な構成規則を強制せず、漏えい済みパスワード辞書(ブロックリスト)と照合する |
| 定期変更の強制 | 90日ごとなどの機械的な変更強制 | 漏えいの証拠がない定期変更を強制しない(末尾の数字だけ変える推測容易化を防ぐ) |
生成から保存までの手順
- 利用先の最大文字数と使える記号を確認します。
- ツールで長さと使用する文字集合を指定して生成します。文字種を選ぶ操作は候補集合の指定であり、各種類が必ず1文字ずつ入る保証ではありません。
- 別のサービスで使っていないことを確認し、パスワードマネージャーに保存します。
- 利用先が対応していれば多要素認証やパスキーを設定します。復旧手段も保管します。
本ツールはブラウザの crypto.getRandomValues() を使います。強度表示は長さと選択した文字種に基づく簡易目安で、解読時間や漏えいしないことの保証ではありません。
パスフレーズなら何でもよい?
覚えやすい文章でも、有名な歌詞・引用・自分で思い付いた単語の並びは推測される可能性があります。パスフレーズを使うなら、対応する管理ツールで単語リストからランダムに選ぶ方法を検討します。このサイトの生成ツールは文字列用で、単語リストからの生成機能はありません。
漏えいが疑われるとき
通知内のリンクを不用意に開かず、公式アプリや自分で確認したURLからログインし、該当サービスの案内に従って変更します。同じ値を使っていたサービスも変更し、不審なセッションや復旧先の設定を確認します。多要素認証も万能ではなく、認証コードを偽サイトに入力すれば被害につながることがあります。
よくある質問
16文字なら破られませんか?
保証できません。生成方法、流出先の保管方式、攻撃条件、使い回しやフィッシングの有無でリスクは変わります。この記事では一律の「解読に何年」という表を掲載しません。
毎月変更する必要がありますか?
漏えいの疑い・使い回し・弱い値の利用があれば変更します。定期変更だけを目的に末尾の数字を変える運用では、推測されやすさが残ります。所属組織の規則がある場合は管理者に確認してください。
生成したパスワードは送信されますか?
生成処理はブラウザ内で行い、生成値をサーバーに送信する実装はありません。ただし、共有端末、拡張機能、クリップボード履歴などの扱いは別に確認してください。